Domain getränkespender.de kaufen?
Wir ziehen mit dem Projekt
getränkespender.de um.
Sind Sie am Kauf der Domain
getränkespender.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain getränkespender.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
APS Getränkespender Iso-Dispenser 10788, 9,5 Liter, Edelstahl, mit Ständer und ZapfhahnEdelstahl-Getränkespender mit Ausgusshahn mit extra großem Fassungsvermögen Doppelwandiger Edelstahleinsatz hält heiße und kalte Getränke auf gewünschter Temperatur Mit einklappbaren Füßen und stabilem Griff für den Transport Weite Öffnung zum einfachen Befüllen oder Reinigen Deckel, Henkel, Boden und Füße aus Kunststoff Merkmale: Ausführung: mit Ständer, mit Zapfhahn Material: Edelstahl Fassungsvermögen: 9,5 Liter weitere Produktinformationen: Farbe: silber Material Gestell: Kunststoff Material Zapfhahn: Kunststoff Gesamtmaße: (ØxH) 24 x 42 cm45,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
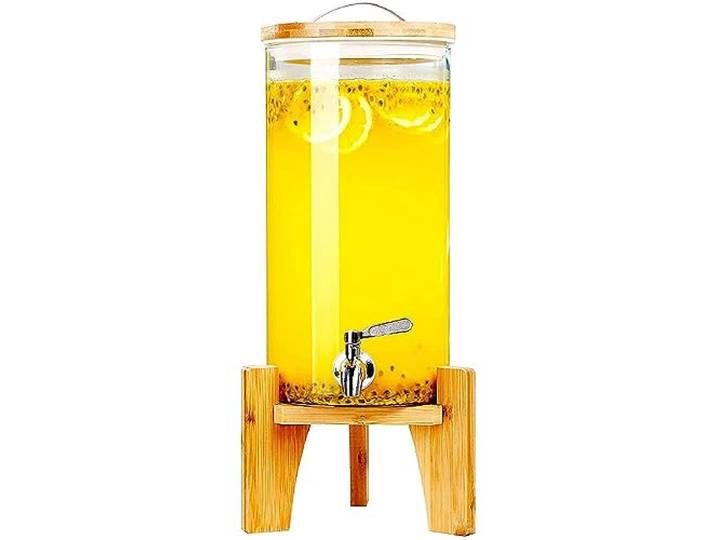
LYXXW Getränkespender 15 Liter aus Glas - Getränkespender Fass mit Zapfhahn für Saft, Wasser, Cocktails, Milch & Eistee - Retro Getränkespender für Partys, Picknicks & Grillabende<p>Der <strong>Getränkespender</strong> aus Glas mit einem beeindruckenden Fassungsvermögen von <strong>15 Litern</strong> ist die perfekte Ergänzung für jede Feier. Mit seinem eleganten Design aus hitzebeständigem Borosilikatglas, einem robusten Edelstahlhahn und einem stilvollen Halter aus Bambus wird dieser Spender zum echten <strong>Deko-Highlight</strong> in deiner Küche, im Wohnzimmer oder im Garten. Die Maße des Behälters betragen Ø 20 cm und eine Höhe von 57 cm, was ihn ideal für die Präsentation von Getränken wie Saft, Wasser, Cocktails, Milch oder Eistee macht.</p><p>Ob bei <strong>Partys</strong>, <strong>Picknicks</strong> oder <strong>Grillabenden</strong>, dieser Getränkespender zieht alle Blicke auf sich und wertet selbst einfaches Wasser optisch auf. Setze mit Limonade oder Bowle Akzente und genieße die bewundernden Blicke deiner Gäste. Die Kombination aus Glas, Holz und Metall sorgt nicht nur für eine ansprechende Optik, sondern auch für eine hohe Funktionalität.</p><p>Die Reinigung gestaltet sich unkompliziert, da der Glasbehälter ohne Deckel und Zapfhahn in der Spülmaschine gereinigt werden kann. Für die Langlebigkeit des Holz- und Edelstahlteils empfiehlt sich eine Handreinigung. Dieser vielseitige Getränkespender ist sowohl für den Innen- als auch für den Außenbereich geeignet und macht jede Veranstaltung zu einem besonderen Erlebnis. Verschenke ihn an Freunde oder Familienmitglieder, die gerne Partys veranstalten und ihre eigenen Getränke zubereiten.</p>167,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spender, Stephen: Der TempelDer Tempel , Ende der 1920er Jahre reist der prüde Engländer Paul Schoner nach Hamburg. Die lustvolle Bejahung des menschlichen Körpers, die er hier in Strandbädern und Nachtbars erlebt, ist für ihn eine Offenbarung. Er befreundet sich mit dem jungen Fotografen Joachim Lenz, der den Aufbruch der befreiten Jugend in Bildern festhält. Die Beiden reisen durchs Land, genießen die Freizügigkeit. Doch Paul nimmt auch einen Wandel wahr. Die Weltwirtschaftskrise hinterlässt Spuren, antisemitische und nationale Töne werden lauter. Als Nazis Joachims Wohnung verwüsten, wird die Bedrohung real. Als "komplexes Gebilde aus Erinnerung, Fiktion und nachträglicher Erkenntnis" bezeichnete Spender selbst diesen Roman, den er Mitte der 1980er mithilfe von Tagebuchaufzeichnungen über zwei Deutschlandaufenthalte anno 1929 und 1932 vollendete. In der Figur des Joachim Lenz ist unschwer Fotograf Herbert List zu erkennen, mit dem Spender befreundet war, weiterhin treten Christopher Isherwood und W. H. Auden als William Bradshaw und Simon Wilmot auf. "Der Tempel" ist ein großer Roman über den Freiheitsdrang einer jungen Generation und ein Land am Vorabend der politischen Katastrophe, der im Angesicht des Erstarkens Neuer Rechter eine beklemmende Aktualität erfährt. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220322, Produktform: Leinen, Autoren: Spender, Stephen, Übersetzung: List, Sylvia, Seitenzahl/Blattzahl: 303, Keyword: W. H. Auden; Christopher Isherwood; Klassikerliteratur; Weimarer Republik; Nationalsozialismus; Sexuelle Emanzipation; Wandervogel; schwul; Hamburg; Homosexualität; Herbert List, Fachschema: Weimarer Republik~Schwul / Roman, Erzählung, Fachkategorie: Biografischer Roman, Zeitraum: 1918-1933 (Periode der Weimarer Republik), Interesse Alter: Bezug zu Schwulen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Albino Verlag, Verlag: Albino Verlag, Verlag: Albino Verlag,, Länge: 199, Breite: 133, Höhe: 28, Gewicht: 458, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie benutzt man einen Zapfhahn korrekt, um Bier oder andere Getränke aus einem Fass zu zapfen?
1. Den Zapfhahn am Fass fest anschließen und darauf achten, dass er dicht ist. 2. Das Glas oder den Krug unter den Zapfhahn halten und langsam öffnen, um ein zu schnelles Fließen zu vermeiden. 3. Den Zapfhahn nach dem Zapfen wieder schließen und eventuelle Reste am Zapfhahn abwischen. **
-
Wie viel Inhalt kann der Behälter maximal aufnehmen? Welche Kapazität hat das Fass?
Der Behälter kann maximal 100 Liter aufnehmen. Das Fass hat eine Kapazität von 100 Litern. **


Was ist ein Dispenser Spielautomat?
Ein Dispenser Spielautomat ist ein Gerät, das Münzen oder Jetons akzeptiert und dann automatisch eine bestimmte Anzahl von Gegenständen oder Produkten ausgibt. Diese Art von Automaten wird häufig in Casinos, Spielhallen oder anderen Unterhaltungseinrichtungen verwendet, um Preise oder Belohnungen an die Spieler auszugeben. Der Dispenser kann verschiedene Gegenstände wie Spielzeug, Süßigkeiten, Getränke oder sogar Geld ausgeben, je nachdem, wie er programmiert ist. Spieler können den Automaten durch Geldeinwurf aktivieren und haben die Chance, verschiedene Preise zu gewinnen, die vom Automaten ausgegeben werden. Insgesamt ist ein Dispenser Spielautomat eine unterhaltsame Möglichkeit für Spieler, ihr Glück zu versuchen und Belohnungen zu erhalten. **
Werden Minecraft-Dispenser nur einmal aktiviert?
Nein, Minecraft-Dispenser können mehrmals aktiviert werden. Sie können mit verschiedenen Gegenständen wie Pfeilen, Tränken oder Feuerwerkskörpern gefüllt werden und dann durch einen Redstone-Impuls ausgelöst werden, um diese Gegenstände abzuschießen oder zu verwenden. Nachdem sie aktiviert wurden, können sie erneut gefüllt und aktiviert werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
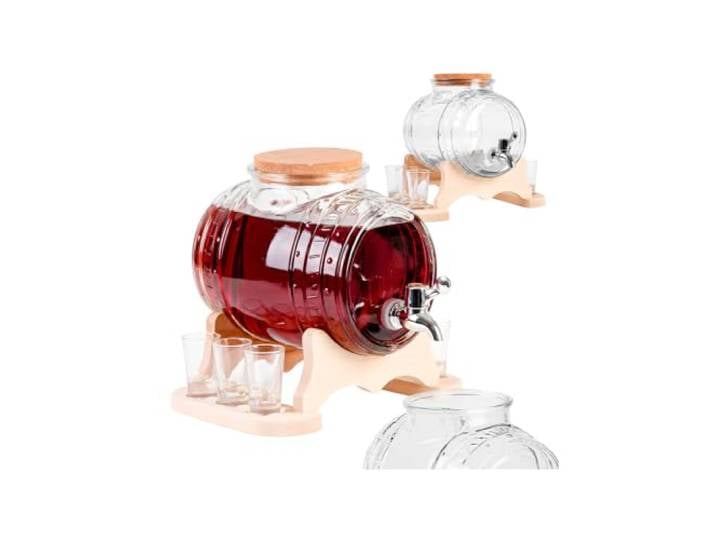
Getränkespender Fass mit Zapfhahn (3L) inkl. 6 Gläser - Fassförmiger Getränkespender Aus Glas - Schnapsspender - Schnaps Spender mit Holzständer - Wasserspender mit HahnGetränkespender Fass mit Zapfhahn (3L) inkl. 6 Gläser - Fassförmiger Getränkespender Aus Glas - Schnapsspender - Schnaps Spender mit Holzständer - Wasserspender mit Hahn. Großzügige 3-Liter-Kapazität – Ideal für hausgemachte Liköre, Spirituosen, Säfte und andere Getränke; perfekt für gesellige Anlässe. Elegantes Komplett-Set – Glasfass mit robustem PVC-Zapfhahn, Holzständer und 6 passenden Gläsern; ideal für stilvolle Präsentation und einfachen Zugang. Klassisches Fass-Design – Mit raffinierten Glasgravuren in Fassoptik, kombiniert mit natürlichem Holz, um jedem Raum rustikale Eleganz zu verleihen. Leicht zu bedienen – Der Zapfhahn ermöglicht das saubere Einschenken, während der Holzständer Stabilität verleiht und die Gläser griffbereit hält. Praktisches Geschenkset – Ein ideales Geschenk für Genießer und ein Blickfang auf Hochzeiten, Feiern oder als einzigartiges Highlight auf dem Tisch. Farbe:Klar82,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
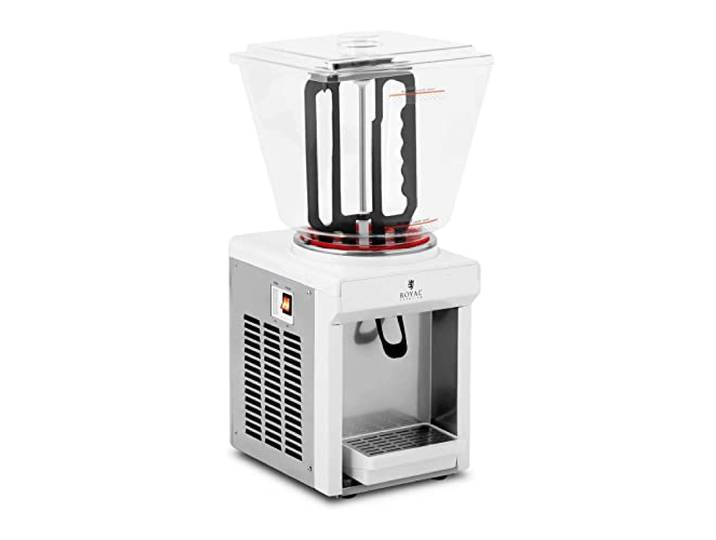
Royal Catering RC-JDP01 Saftspender 25 L Kühlsystem Dispenser Getränkespender Getränkespender mit Zapfhahn<p>Der <strong>Royal Catering RC-JDP01 Saftspender</strong> ist die ideale Lösung für Veranstaltungen, Feiern oder Gastronomiebetriebe, die eine große Menge an Getränken stilvoll präsentieren möchten. Mit einem beeindruckenden <strong>Fassungsvermögen von 25 Litern</strong> bietet dieser <strong>Getränkespender</strong> ausreichend Platz für Säfte, Limonade oder andere Erfrischungsgetränke. Der transparente Kunststoffbehälter ermöglicht es dir, den Inhalt jederzeit im Blick zu behalten, sodass du immer weißt, wann nachgefüllt werden muss.</p><p>Ein besonderes Highlight des <strong>Saftspenders</strong> ist das integrierte Kühlsystem, das dafür sorgt, dass deine Getränke stets kühl und erfrischend bleiben. Die undurchlässigen Kühleinsätze verhindern ein Verwässern der Getränke, sodass der Geschmack immer optimal bleibt. Der leichtgängige <strong>Zapfhahn</strong> ermöglicht eine präzise Portionierung, sodass du die Getränke mühelos und ohne Verschütten ausgeben kannst.</p><p>Für eine saubere und ansprechende Präsentation sorgt die entnehmbare Tropfschale, die überschüssige Flüssigkeit auffängt und somit die Umgebung sauber hält. Der <strong>Royal Catering RC-JDP01</strong> vereint Funktionalität und ansprechendes Design, was ihn zu einem unverzichtbaren Begleiter für jede Veranstaltung macht. Genieße die Vorzüge dieses praktischen <strong>Getränkespenders</strong> und biete deinen Gästen erfrischende Getränke in perfekter Qualität.</p>345,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
APS Getränkespender Iso-Dispenser 10788, 9,5 Liter, Edelstahl, mit Ständer und ZapfhahnEdelstahl-Getränkespender mit Ausgusshahn mit extra großem Fassungsvermögen Doppelwandiger Edelstahleinsatz hält heiße und kalte Getränke auf gewünschter Temperatur Mit einklappbaren Füßen und stabilem Griff für den Transport Weite Öffnung zum einfachen Befüllen oder Reinigen Deckel, Henkel, Boden und Füße aus Kunststoff Merkmale: Ausführung: mit Ständer, mit Zapfhahn Material: Edelstahl Fassungsvermögen: 9,5 Liter weitere Produktinformationen: Farbe: silber Material Gestell: Kunststoff Material Zapfhahn: Kunststoff Gesamtmaße: (ØxH) 24 x 42 cm45,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
LYXXW Getränkespender 15 Liter aus Glas - Getränkespender Fass mit Zapfhahn für Saft, Wasser, Cocktails, Milch & Eistee - Retro Getränkespender für Partys, Picknicks & Grillabende<p>Der <strong>Getränkespender</strong> aus Glas mit einem beeindruckenden Fassungsvermögen von <strong>15 Litern</strong> ist die perfekte Ergänzung für jede Feier. Mit seinem eleganten Design aus hitzebeständigem Borosilikatglas, einem robusten Edelstahlhahn und einem stilvollen Halter aus Bambus wird dieser Spender zum echten <strong>Deko-Highlight</strong> in deiner Küche, im Wohnzimmer oder im Garten. Die Maße des Behälters betragen Ø 20 cm und eine Höhe von 57 cm, was ihn ideal für die Präsentation von Getränken wie Saft, Wasser, Cocktails, Milch oder Eistee macht.</p><p>Ob bei <strong>Partys</strong>, <strong>Picknicks</strong> oder <strong>Grillabenden</strong>, dieser Getränkespender zieht alle Blicke auf sich und wertet selbst einfaches Wasser optisch auf. Setze mit Limonade oder Bowle Akzente und genieße die bewundernden Blicke deiner Gäste. Die Kombination aus Glas, Holz und Metall sorgt nicht nur für eine ansprechende Optik, sondern auch für eine hohe Funktionalität.</p><p>Die Reinigung gestaltet sich unkompliziert, da der Glasbehälter ohne Deckel und Zapfhahn in der Spülmaschine gereinigt werden kann. Für die Langlebigkeit des Holz- und Edelstahlteils empfiehlt sich eine Handreinigung. Dieser vielseitige Getränkespender ist sowohl für den Innen- als auch für den Außenbereich geeignet und macht jede Veranstaltung zu einem besonderen Erlebnis. Verschenke ihn an Freunde oder Familienmitglieder, die gerne Partys veranstalten und ihre eigenen Getränke zubereiten.</p>167,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spender, Stephen: Der TempelDer Tempel , Ende der 1920er Jahre reist der prüde Engländer Paul Schoner nach Hamburg. Die lustvolle Bejahung des menschlichen Körpers, die er hier in Strandbädern und Nachtbars erlebt, ist für ihn eine Offenbarung. Er befreundet sich mit dem jungen Fotografen Joachim Lenz, der den Aufbruch der befreiten Jugend in Bildern festhält. Die Beiden reisen durchs Land, genießen die Freizügigkeit. Doch Paul nimmt auch einen Wandel wahr. Die Weltwirtschaftskrise hinterlässt Spuren, antisemitische und nationale Töne werden lauter. Als Nazis Joachims Wohnung verwüsten, wird die Bedrohung real. Als "komplexes Gebilde aus Erinnerung, Fiktion und nachträglicher Erkenntnis" bezeichnete Spender selbst diesen Roman, den er Mitte der 1980er mithilfe von Tagebuchaufzeichnungen über zwei Deutschlandaufenthalte anno 1929 und 1932 vollendete. In der Figur des Joachim Lenz ist unschwer Fotograf Herbert List zu erkennen, mit dem Spender befreundet war, weiterhin treten Christopher Isherwood und W. H. Auden als William Bradshaw und Simon Wilmot auf. "Der Tempel" ist ein großer Roman über den Freiheitsdrang einer jungen Generation und ein Land am Vorabend der politischen Katastrophe, der im Angesicht des Erstarkens Neuer Rechter eine beklemmende Aktualität erfährt. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20220322, Produktform: Leinen, Autoren: Spender, Stephen, Übersetzung: List, Sylvia, Seitenzahl/Blattzahl: 303, Keyword: W. H. Auden; Christopher Isherwood; Klassikerliteratur; Weimarer Republik; Nationalsozialismus; Sexuelle Emanzipation; Wandervogel; schwul; Hamburg; Homosexualität; Herbert List, Fachschema: Weimarer Republik~Schwul / Roman, Erzählung, Fachkategorie: Biografischer Roman, Zeitraum: 1918-1933 (Periode der Weimarer Republik), Interesse Alter: Bezug zu Schwulen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Albino Verlag, Verlag: Albino Verlag, Verlag: Albino Verlag,, Länge: 199, Breite: 133, Höhe: 28, Gewicht: 458, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie benutzt man einen Zapfhahn korrekt, um Bier oder andere Getränke aus einem Fass zu zapfen?
1. Den Zapfhahn am Fass fest anschließen und darauf achten, dass er dicht ist. 2. Das Glas oder den Krug unter den Zapfhahn halten und langsam öffnen, um ein zu schnelles Fließen zu vermeiden. 3. Den Zapfhahn nach dem Zapfen wieder schließen und eventuelle Reste am Zapfhahn abwischen. **
-
Wie viel Inhalt kann der Behälter maximal aufnehmen? Welche Kapazität hat das Fass?
Der Behälter kann maximal 100 Liter aufnehmen. Das Fass hat eine Kapazität von 100 Litern. **
-
Was ist ein Dispenser Spielautomat?
Ein Dispenser Spielautomat ist ein Gerät, das Münzen oder Jetons akzeptiert und dann automatisch eine bestimmte Anzahl von Gegenständen oder Produkten ausgibt. Diese Art von Automaten wird häufig in Casinos, Spielhallen oder anderen Unterhaltungseinrichtungen verwendet, um Preise oder Belohnungen an die Spieler auszugeben. Der Dispenser kann verschiedene Gegenstände wie Spielzeug, Süßigkeiten, Getränke oder sogar Geld ausgeben, je nachdem, wie er programmiert ist. Spieler können den Automaten durch Geldeinwurf aktivieren und haben die Chance, verschiedene Preise zu gewinnen, die vom Automaten ausgegeben werden. Insgesamt ist ein Dispenser Spielautomat eine unterhaltsame Möglichkeit für Spieler, ihr Glück zu versuchen und Belohnungen zu erhalten. **
-
Werden Minecraft-Dispenser nur einmal aktiviert?
Nein, Minecraft-Dispenser können mehrmals aktiviert werden. Sie können mit verschiedenen Gegenständen wie Pfeilen, Tränken oder Feuerwerkskörpern gefüllt werden und dann durch einen Redstone-Impuls ausgelöst werden, um diese Gegenstände abzuschießen oder zu verwenden. Nachdem sie aktiviert wurden, können sie erneut gefüllt und aktiviert werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.